PHP Sürüm Güncelleme: PHP'deki Güvenlik Açığı Nasıl Kapatılır?
Web siteniz sorunsuz çalışıyor olabilir. Siparişler geliyor, kullanıcılar giriş yapabiliyor ve yönetim panelinde herhangi bir hata görünmüyor olabilir.
Ancak sistemin çalışıyor olması, güvenli olduğu anlamına gelmez.
PHP ile geliştirilen web siteleri ve uygulamalar, kullanılan PHP sürümünde keşfedilen güvenlik açıklarından etkilenebilir. Özellikle güncelleme almayan sürümler, bilinen güvenlik sorunlarına karşı savunmasız kalabilir.
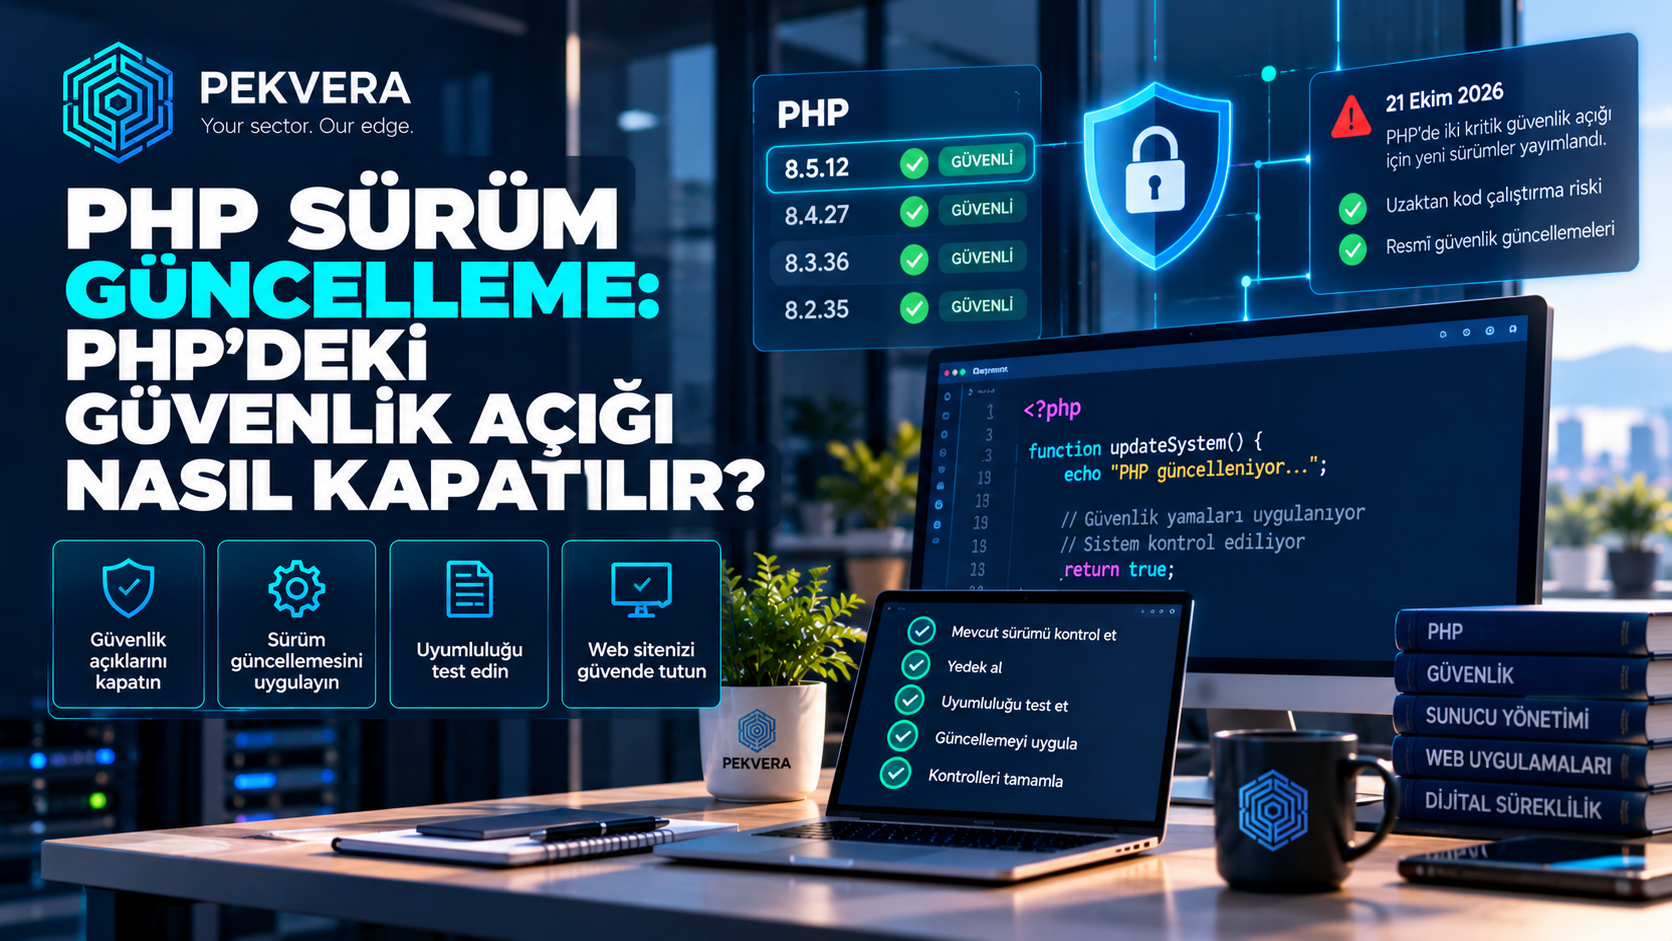
21 Ekim 2026 tarihinde PHP geliştirme ekibi, uzaktan kod çalıştırılmasına yol açabilecek iki kritik güvenlik açığını gidermek için yeni güvenlik sürümleri yayımladı.
Bu gelişme, PHP sürüm güncellemelerinin yalnızca performans veya yeni özelliklerle ilgili olmadığını bir kez daha gösteriyor.
Peki PHP sürümünüzün güvenli olup olmadığını nasıl öğrenebilirsiniz? PHP'deki güvenlik açığı nasıl kapatılır? Güncelleme yaparken web sitenizin bozulmaması için nelere dikkat etmelisiniz?
Bu rehberde PHP güvenlik güncellemelerini, sürüm kontrolünü ve güvenli geçiş sürecini adım adım açıklıyoruz.
PHP Nedir ve Web Sitesi Güvenliği İçin Neden Önemlidir?
PHP, web siteleri ve sunucu taraflı uygulamalar geliştirmek için kullanılan bir programlama dilidir.
WordPress gibi içerik yönetim sistemlerinden özel yazılım projelerine kadar birçok web uygulamasında PHP kullanılır.
PHP, sunucu üzerinde çalışan kodların işlenmesini sağlar. Kullanıcı girişleri, form işlemleri, veri tabanı bağlantıları ve farklı uygulama fonksiyonları PHP üzerinden yürütülebilir.
Bu nedenle PHP'nin güvenliği, onu kullanan uygulamaların güvenlik yapısının önemli parçalarından biridir.
Bir PHP sürümünde güvenlik açığı bulunduğunda, açığın niteliğine ve sunucu yapılandırmasına bağlı olarak uygulamalar risk altında kalabilir.
Ancak PHP sürümünün güncel olması tek başına yeterli değildir. Uygulama kodunun, kullanılan paketlerin ve sunucu bileşenlerinin de güvenli biçimde yönetilmesi gerekir.
2026 PHP Güvenlik Açığı Nedir?
21 Ekim 2026 tarihinde PHP geliştirme ekibi, iki kritik güvenlik açığına yönelik güvenlik güncellemelerini duyurdu.
Resmî açıklamaya göre söz konusu açıklar, belirli koşullarda kimlik doğrulaması gerektirmeden uzaktan kod çalıştırılmasına olanak sağlayabilir.
Bu tür güvenlik sorunları, saldırganların savunmasız sistemlerde yetkisiz işlemler gerçekleştirmesine yol açabileceği için ciddiye alınmalıdır.
PHP ekibi, etkilenen kurulumların ilgili güvenlik sürümlerine gecikmeden yükseltilmesini önermektedir.
Ayrıntılı açıklamalar PHP'nin resmî duyuru sayfasında yayımlanmaktadır.
Hangi PHP Sürümlerine Güncelleme Yapılmalı?
22 Ekim 2026 itibarıyla yayımlanan güvenlik düzeltmelerini içeren sürümler şunlardır:
-
PHP 8.2.35
-
PHP 8.3.36
-
PHP 8.4.27
-
PHP 8.5.12
Bu sürümler, 21 Ekim 2026 tarihinde duyurulan kritik güvenlik açıklarına yönelik düzeltmeleri içerir.
Aynı sürüm dalının daha eski bir yamasını kullanıyorsanız güvenlik güncellemesini uygulamanız gerekir.
PHP 8.2'den daha eski ve resmî desteği sona ermiş sürümlerde ise yalnızca küçük bir güncelleme yeterli olmayabilir. Desteklenen bir sürüm dalına geçiş planlanmalıdır.
Güncel sürüm bilgileri için PHP Supported Versions sayfasını kontrol edebilirsiniz.
PHP Sürüm Güncelleme Neden Gereklidir?
PHP sürüm güncellemesi yalnızca yeni özelliklere erişmek için yapılmaz.
Güvenlik, uyumluluk ve yazılımın sürdürülebilirliği açısından da önemlidir.
Bilinen Güvenlik Açıklarını Kapatmak
Yazılım bileşenlerinde zaman içinde güvenlik açıkları keşfedilebilir.
PHP geliştirme ekibi, desteklenen sürümler için uygun güvenlik düzeltmelerini yayımlar.
Güncellemelerin uygulanmaması, bilinen açıkların sistemde kalmasına neden olabilir.
Destek Süresi Dolan Sürümlerden Çıkmak
Her PHP sürümü sınırsız süre boyunca güvenlik güncellemesi almaz.
Resmî PHP destek politikasına göre sürüm dalları belirli bir süre aktif destek, ardından güvenlik desteği alır.
Destek süresi sona erdiğinde PHP projesi tarafından o sürüm dalına yeni güvenlik düzeltmeleri sağlanmaz.
Bu nedenle işletmelerin yalnızca kullandıkları sürümü değil, o sürümün destek takvimini de takip etmesi gerekir.
Yazılım Uyumluluğunu Korumak
Modern PHP sürümleri yeni dil özellikleri ve teknik iyileştirmeler sunabilir.
Ancak sürüm yükseltmeleri bazı eski kodların veya bağımlılıkların değiştirilmesini gerektirebilir.
Bu nedenle güvenlik güncellemesi yapılırken uygulamanın uyumluluğu da kontrol edilmelidir.
PHP Sürümü Nasıl Öğrenilir?
PHP güvenliğini değerlendirmeden önce kullanılan sürümün belirlenmesi gerekir.
Bunun için farklı yöntemler kullanılabilir.
Hosting Yönetim Panelinden Kontrol
cPanel, Plesk veya benzeri hosting panellerinde PHP sürüm bilgisi bulunabilir.
PHP sürüm yönetimi bölümünden web sitesinin hangi sürümü kullandığı kontrol edilebilir.
Ancak panelde görülen varsayılan sürüm ile belirli bir web sitesinin gerçekten kullandığı sürüm farklı olabilir.
Bu nedenle doğru alan adı ve uygulama için kontrol yapılmalıdır.
WordPress Üzerinden Kontrol
WordPress kullanıyorsanız yönetim panelindeki Araçlar bölümünden Site Sağlığı ekranına ulaşabilirsiniz.
Bilgi sekmesindeki sunucu bölümünde kullanılan PHP sürümü görüntülenebilir.
WordPress ekibi de 21 Ekim 2026 tarihli kritik PHP güvenlik duyurusunda site sahiplerinin PHP sürümlerini kontrol etmelerini önermiştir.
Sunucu Üzerinden Kontrol
Sunucu erişimi bulunan teknik ekipler PHP sürümünü komut satırı üzerinden kontrol edebilir.
Bunun için kullanılan temel komut şudur:
php -v
Ancak bu komutun gösterdiği sürüm, komut satırında çalışan PHP sürümüdür.
Web sunucusunun kullandığı PHP sürümü farklı olabileceğinden PHP-FPM veya ilgili web sunucusu yapılandırması da kontrol edilmelidir.
PHP'deki Güvenlik Açığı Nasıl Kapatılır?
Güvenlik açığının kapatılması için öncelikle hangi sürümün kullanıldığı ve hangi düzeltmenin gerektiği belirlenmelidir.
Ardından güncelleme kontrollü biçimde uygulanmalıdır.
1. Mevcut PHP Sürümünü Belirleyin
İlk adım web sitesinin veya uygulamanın kullandığı PHP sürümünü öğrenmektir.
Örneğin PHP 8.4 dalında eski bir güvenlik yaması kullanılıyorsa aynı dalın güncel güvenlik sürümüne geçiş gerekebilir.
Destek süresi dolmuş bir sürüm kullanılıyorsa daha kapsamlı bir sürüm yükseltmesi planlanmalıdır.
2. Web Sitesinin Yedeğini Alın
Güncelleme öncesinde uygulama dosyalarının ve veri tabanının yedeği alınmalıdır.
Yedeklerin yalnızca oluşturulması değil, gerektiğinde geri yüklenebilir durumda olması da önemlidir.
Bu adım, güncelleme sırasında beklenmeyen uyumluluk sorunları yaşanması hâlinde geri dönüş imkânı sağlar.
3. Yazılım Uyumluluğunu Kontrol Edin
PHP sürüm değişiklikleri uygulama kodunu, eklentileri veya kullanılan yazılım paketlerini etkileyebilir.
Bu nedenle güncelleme öncesinde aşağıdaki bileşenler değerlendirilmelidir:
-
İçerik yönetim sistemi
-
Tema ve eklentiler
-
PHP framework sürümü
-
Composer paketleri
-
Veri tabanı sürücüleri
-
Sunucu uzantıları
-
Özel geliştirilmiş uygulama kodları
Özellikle eski yazılım projelerinde doğrudan büyük sürüm geçişi yapılması sorun oluşturabilir.
PHP'nin resmî sürüm geçiş kılavuzları, değişiklikleri incelemek için kullanılabilir.
4. Güncellemeyi Test Ortamında Deneyin
Mümkünse canlı web sitesinden ayrı bir test ortamı oluşturulmalıdır.
PHP sürüm güncellemesi önce bu ortamda uygulanmalıdır.
Ardından kullanıcı girişleri, formlar, ödeme işlemleri ve diğer kritik işlevler test edilmelidir.
Bu yaklaşım, canlı sistemde oluşabilecek kesintilerin önceden tespit edilmesine yardımcı olur.
5. PHP Güvenlik Güncellemesini Uygulayın
Güncelleme yöntemi kullanılan sunucu altyapısına bağlıdır.
Paylaşımlı hosting kullanan işletmeler, hosting sağlayıcısının sunduğu PHP sürüm yönetimi araçlarını kullanabilir.
Kendi sunucusunu yöneten işletmelerde ise işletim sistemi paketleri, PHP çalışma ortamı ve ilgili servisler teknik ekip tarafından güncellenmelidir.
Güncelleme yapılırken güvenilir ve resmî paket kaynakları tercih edilmelidir.
Özellikle kritik güvenlik duyurularında yalnızca sürüm adını değiştirmek yeterli değildir. Gerçekten düzeltilmiş PHP paketinin kullanıldığından emin olunmalıdır.
6. Güncelleme Sonrası Kontrolleri Yapın
Güncelleme tamamlandıktan sonra uygulamanın düzgün çalıştığı doğrulanmalıdır.
Ana sayfanın açılması tek başına yeterli bir test değildir.
Özellikle giriş, kayıt, sipariş, ödeme, yönetim paneli ve arka plan görevleri kontrol edilmelidir.
Ayrıca sunucu hata kayıtları incelenerek yeni uyarı veya uyumluluk sorunları olup olmadığı değerlendirilmelidir.
PHP Sürümünü Güncellemek Web Sitesini Bozar mı?
PHP sürüm güncellemeleri bazı durumlarda uyumluluk sorunlarına neden olabilir.
Özellikle uzun süredir güncellenmeyen yazılımlarda, eski fonksiyonlar veya bağımlılıklar yeni sürümle uyumlu olmayabilir.
Ancak bu durum güvenlik güncellemelerinin ertelenmesi gerektiği anlamına gelmez.
Doğru yaklaşım, güncellemeyi planlamak, uygulamayı test etmek ve gerekli uyumluluk düzenlemelerini gerçekleştirmektir.
WordPress Sitelerinde Nelere Dikkat Edilmeli?
WordPress sitelerinde PHP sürümünün yanı sıra tema ve eklenti uyumluluğu da kontrol edilmelidir.
Güncel olmayan eklentiler yeni PHP sürümlerinde sorun çıkarabilir.
Bu nedenle PHP güncellemesi öncesinde WordPress çekirdeği, tema ve eklentilerin mevcut durumları değerlendirilmelidir.
Özel Yazılım Projelerinde Nelere Dikkat Edilmeli?
Özel geliştirilen PHP uygulamalarında framework, kütüphaneler ve uygulama kodu birlikte değerlendirilmelidir.
Özellikle eski projelerde bazı fonksiyonların değiştirilmesi veya bağımlılıkların güncellenmesi gerekebilir.
Bu tür projelerde sürüm geçişinin yazılım geliştirme ekibi tarafından yönetilmesi önemlidir.
PHP Güncellemesi Sonrasında Hangi Testler Yapılmalı?
Güncelleme sonrasında yalnızca web sitesinin açıldığını görmek yeterli değildir.
Uygulamanın iş açısından kritik fonksiyonları kontrol edilmelidir.
Kullanıcı Girişleri
Kullanıcıların sisteme giriş yapabildiği, oturumların doğru yönetildiği ve yetkilerin beklenen şekilde çalıştığı doğrulanmalıdır.
Formlar ve Veri Kaydı
İletişim formları, kayıt ekranları ve veri tabanına kayıt yapan işlemler test edilmelidir.
E-Ticaret Sipariş Süreçleri
E-ticaret sitelerinde sepet, ödeme, sipariş oluşturma ve sipariş bildirimleri kontrol edilmelidir.
Ödeme sistemleriyle ilgili testler, ilgili sağlayıcının önerdiği güvenli test yöntemleri kullanılarak yapılmalıdır.
Entegrasyonlar
Muhasebe, kargo, ERP veya diğer sistemlerle veri alışverişi yapan entegrasyonlar kontrol edilmelidir.
Arka Plan İşlemleri
Zamanlanmış görevler, kuyruk işlemleri ve otomatik bildirimler de test kapsamına alınmalıdır.
PHP Güncellemesi Yapılmazsa Ne Olur?
Güvenlik güncellemelerinin uygulanmaması, sistemin bilinen açıklara karşı savunmasız kalmasına neden olabilir.
Riskin düzeyi, kullanılan PHP sürümüne, güvenlik açığının niteliğine ve sunucu yapılandırmasına bağlıdır.
Olası sonuçlar arasında yetkisiz erişim, veri bütünlüğünün bozulması, hizmet kesintisi ve sunucuda istenmeyen işlemlerin gerçekleştirilmesi bulunabilir.
Özellikle kritik uzaktan kod çalıştırma açıkları, uygun koşullarda ciddi sonuçlar doğurabilir.
Bu nedenle güvenlik güncellemeleri yalnızca rutin bakım işlemi olarak değil, risk yönetiminin önemli bir parçası olarak değerlendirilmelidir.
PHP Güncellemesi Bütün Güvenlik Açıklarını Kapatır mı?
Hayır.
PHP sürümünün güncellenmesi, ilgili PHP sürümünde düzeltilmiş güvenlik açıklarını gidermeye yardımcı olur.
Ancak uygulama kodunda veya diğer yazılım bileşenlerinde bulunan açıklar devam edebilir.
Örneğin güncel PHP kullanan bir web sitesi, güvenlik açığı bulunan bir eklenti nedeniyle yine risk altında olabilir.
Benzer şekilde hatalı erişim yetkileri, güvensiz dosya yükleme işlemleri veya zayıf kimlik doğrulama mekanizmaları da ayrı güvenlik sorunları oluşturabilir.
Bu nedenle kapsamlı bir güvenlik yaklaşımı şu çalışmaları içermelidir:
-
PHP ve sunucu yazılımlarının güncellenmesi
-
Uygulama bağımlılıklarının kontrol edilmesi
-
Güvenli yazılım geliştirme uygulamalarının kullanılması
-
Kullanıcı yetkilerinin sınırlandırılması
-
Düzenli yedekleme
-
Güvenlik kayıtlarının izlenmesi
-
Kritik sistemlerin düzenli test edilmesi
Uygulama güvenliğine ilişkin yaygın riskler ve güvenli geliştirme yaklaşımları için OWASP kaynaklarından yararlanılabilir.
E-Ticaret Siteleri İçin PHP Güvenliği Neden Daha Kritik?
E-ticaret sitelerinde yazılım güvenliği, yalnızca teknik altyapıyı değil, satış operasyonlarını da etkiler.
Bir güvenlik sorunu sipariş süreçlerinin kesintiye uğramasına, müşteri hesaplarının risk altına girmesine veya ticari verilerin etkilenmesine neden olabilir.
Özellikle yoğun kampanya dönemlerinde yaşanan teknik kesintiler işletmenin günlük faaliyetlerini olumsuz etkileyebilir.
Bu nedenle e-ticaret işletmelerinin PHP güncellemelerini, ödeme entegrasyonlarını, veri güvenliğini ve yedekleme süreçlerini birlikte değerlendirmesi gerekir.
E-ticaret altyapısı seçimi yapılırken yalnızca tasarım ve satış özellikleri değil, sistemin nasıl güncellendiği ve güvenlik bakımının kim tarafından yürütüldüğü de sorgulanmalıdır.
İşletmeler PHP Güvenlik Güncellemelerini Nasıl Yönetmeli?
Güvenlik güncellemeleri yalnızca sorun ortaya çıktığında ele alınmamalıdır.
İşletmelerin kullandıkları yazılımlar için düzenli bir bakım ve güncelleme yaklaşımı oluşturması önemlidir.
Bu kapsamda kullanılan PHP sürümleri kayıt altına alınabilir, destek takvimleri takip edilebilir ve kritik güvenlik duyuruları için sorumlular belirlenebilir.
Ayrıca güncelleme öncesi yedekleme ve test süreçlerinin standart hâle getirilmesi, olası operasyonel riskleri azaltabilir.
Özellikle birden fazla web uygulaması bulunan işletmelerde hangi sistemin hangi PHP sürümünü kullandığının bilinmesi önemlidir.
PekVera'nın Bakış Açısı: Güvenlik Yazılımın Yaşam Döngüsünün Bir Parçasıdır
Bir yazılım projesinin başarılı olması yalnızca ilk gün sorunsuz çalışmasına bağlı değildir.
Yazılımın zaman içinde güncellenebilmesi, yeni ihtiyaçlara uyum sağlayabilmesi ve güvenlik risklerinin yönetilebilmesi de önemlidir.
PekVera, lojistik ve e-ticaret sektörlerine yönelik dikey SaaS çözümleri geliştiren bir teknoloji şirketidir.
Sektörel yazılım projelerinde sürdürülebilirlik, bakım planlaması ve teknik altyapının güncelliği uzun vadeli değerlendirme kriterleri arasında yer almalıdır.
Özellikle işletmelerin günlük operasyonlarında kullandığı yazılımlarda güvenlik güncellemelerinin planlı biçimde ele alınması önemlidir.
Teknoloji yatırımı yaparken yalnızca yazılımın sunduğu özellikleri değil, geliştirme ve bakım yaklaşımını da değerlendirmek gerekir.
Sonuç: PHP Güvenlik Açıklarını Kapatmak İçin Güncellemeleri Ertelemeyin
PHP sürüm güncellemesi, web sitelerinin ve uygulamaların güvenliğini korumak için önemli bakım işlemlerinden biridir.
21 Ekim 2026 tarihinde yayımlanan kritik güvenlik güncellemeleri, güncel sürüm kullanımının önemini açıkça ortaya koymaktadır.
Ancak güvenli güncelleme süreci yalnızca yeni bir sürüm seçmekten ibaret değildir.
Mevcut sürümün belirlenmesi, yedek alınması, uyumluluk testlerinin yapılması ve güncelleme sonrasında kritik işlevlerin kontrol edilmesi gerekir.
Web siteniz bugün sorunsuz çalışıyor olabilir. Ancak güvenli kalması için yazılım bileşenlerinin düzenli olarak güncellenmesi gerekir.
PHP güvenlik duyurularını ve desteklenen sürümleri PHP'nin resmî web sitesinden takip edebilirsiniz.
İşletmenizin dijital süreçleri ve sektörel yazılım ihtiyaçları hakkında daha fazla bilgi için PekVera'yı ziyaret edebilirsiniz.
Güncellik notu: Bu içerik 22 Ekim 2026 tarihinde PHP geliştirme ekibinin resmî güvenlik duyuruları ve destek takvimi esas alınarak hazırlanmıştır. Güvenlik sürümleri zaman içinde değişebilir. Güncelleme öncesinde güncel resmî duyurular kontrol edilmelidir.